Paires de clés SSH
Une paire de clés SSH est nécessaire pour accéder à votre VM Linux après le déploiement. OpenStack stocke la clé publique et l'injecte dans la VM lors du lancement. Vous conservez la clé privée pour vous authentifier via SSH.
Créer une paire de clés
Il existe de nombreuses façons de générer une « clé ssh-rsa ». Le portail OpenStack en propose une manière simple, via l'élément de menu « Compute > Key Pairs ». Vous pouvez également importer une clé existante via ce menu. Lors du déploiement d'une VM, vous pouvez ensuite sélectionner cette clé dans l'« assistant Launch Instance » et l'utiliser pour accéder à votre VM Linux.
Tip
Nous recommandons d'importer ou de créer une « clé ssh-rsa » le plus tôt possible avant de déployer une VM.
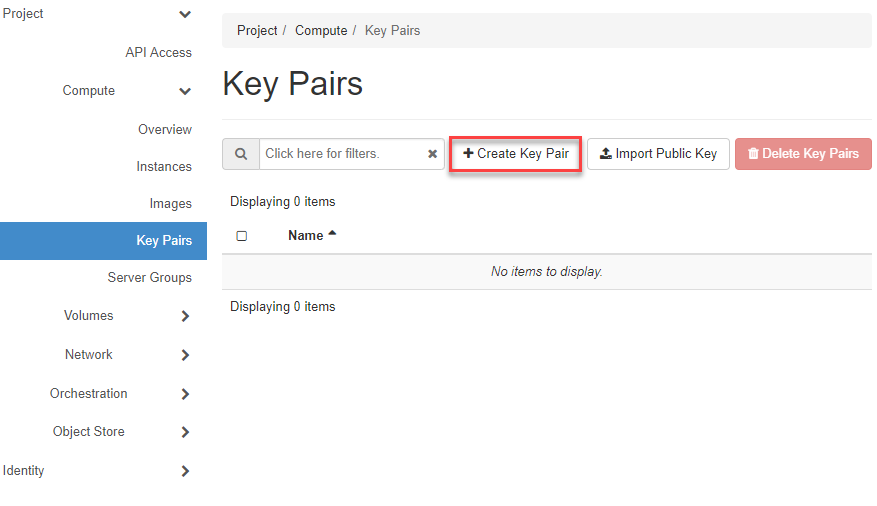
Basculez vers Compute => Key Pairs dans la navigation et cliquez sur +Create Key Pair.
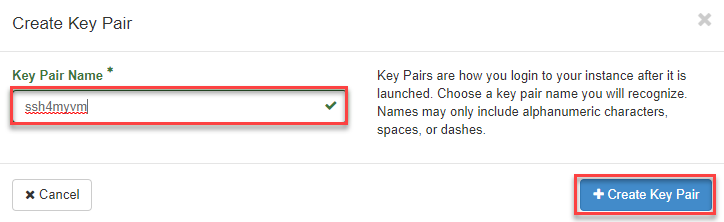
- Saisissez maintenant un « Name » pour la paire de clés.
- Cliquez ensuite sur +Create Key Pair role="guilabel"}.
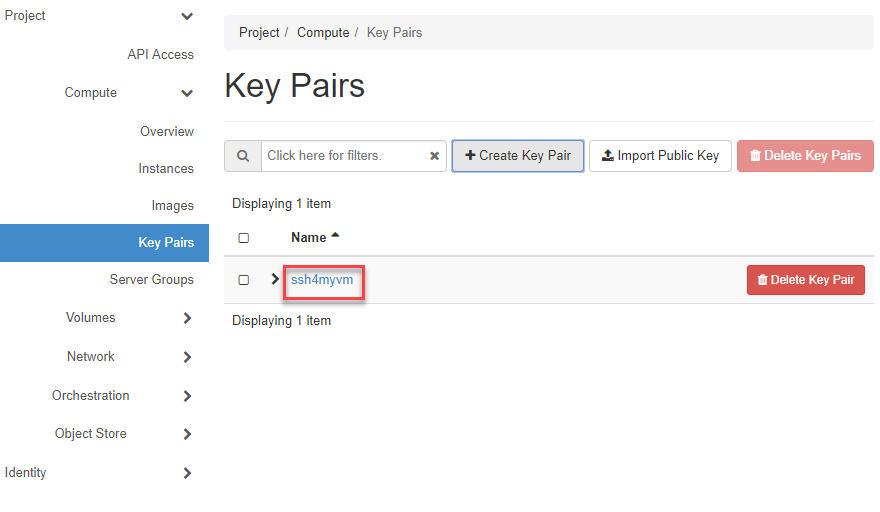
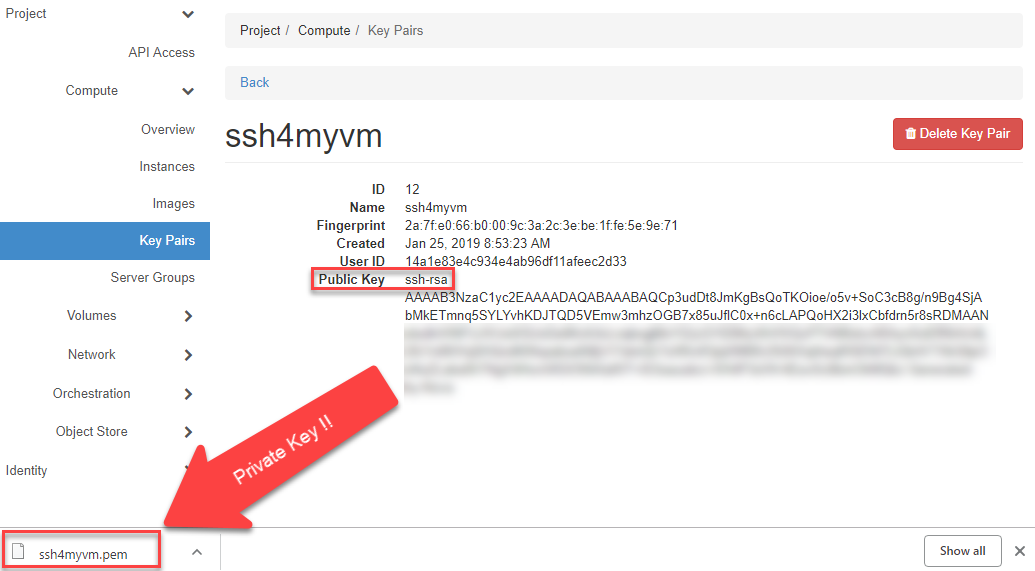
La paire de clés (clé publique et privée) est maintenant créée et vous pouvez afficher la clé publique en cliquant sur le nom de la clé.
Caution
La clé privée créée est automatiquement téléchargée dans le navigateur. Vous devez la conserver en lieu sûr, car elle permet d'accéder à votre VM sans mot de passe !
Note
La clé privée générée doit être convertie avant utilisation dans « Putty » (voir Comment convertir un fichier PEM au format PPK).
Importer une clé existante
Si vous disposez déjà d'une paire de clés SSH, vous pouvez importer la clé publique au lieu d'en créer une nouvelle :
- Accédez à Compute > Key Pairs.
- Cliquez sur +Import Public Key.
- Saisissez un Name et collez votre clé publique (ou importez le fichier
.pub). - Cliquez sur Import Public Key.
openstack keypair create --public-key ~/.ssh/id_rsa.pub my-key