Security Groups
Un Security Group è un firewall software con stato (stateful) che controlla il traffico in ingresso (Ingress) e in uscita (Egress) delle VM. Tutte le VM membri di un Security Group applicano le sue regole.
Tip
Crei i Security Group con le regole necessarie prima di distribuire una VM, così da poterli semplicemente selezionare nel Launch Instance Wizard.
Creare un Security Group
Horizon
- Passi a Network > Security Groups e clicchi su +Create Security Group.
- Inserisca un Name e facoltativamente una descrizione.
- Clicchi su +Create Security Group.
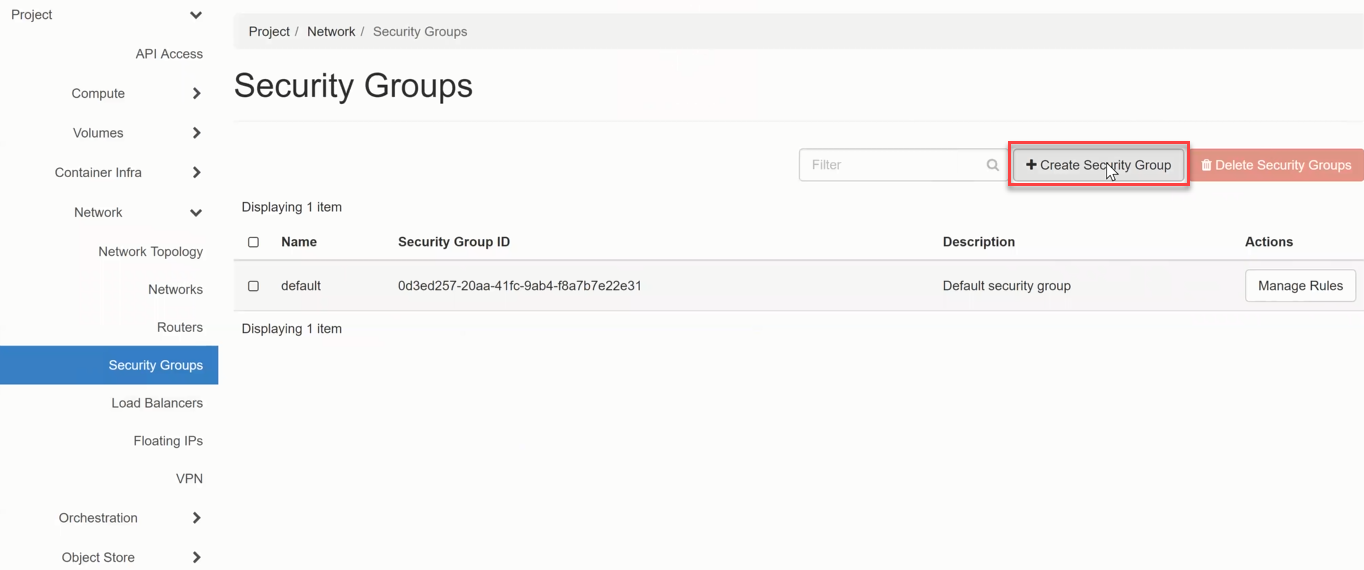
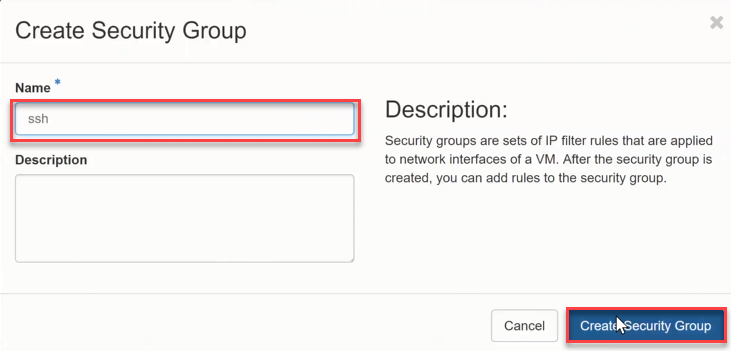
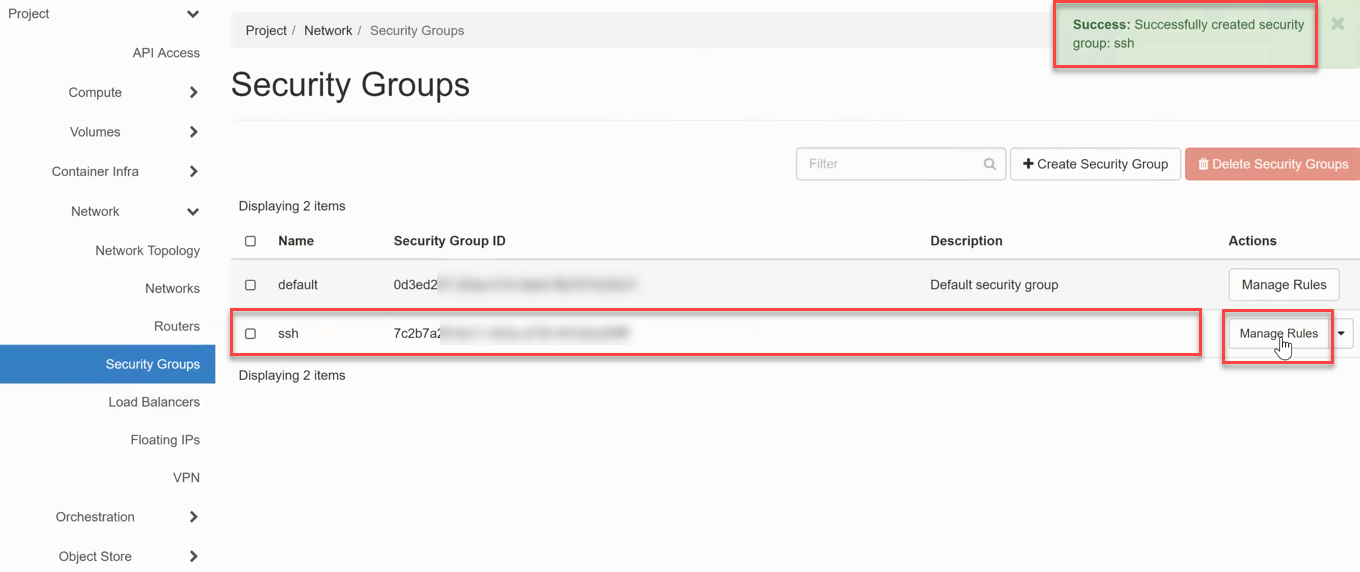
Il Security Group viene creato e compare nell'elenco. Clicchi su Manage Rules per configurare le regole.
CLI
openstack security group create my-secgroup \
    --description "SSH and web access"
Aggiungere regole
Per impostazione predefinita, viene creata automaticamente una regola Egress (any/any) per consentire le connessioni in uscita. Aggiunga regole Ingress per consentire il traffico in ingresso.
Horizon
- Clicchi su +Add Rule.
- Selezioni un modello (ad es. SSH) oppure scelga Custom TCP Rule.
- Configuri il Remote (CIDR o un altro Security Group).
- Clicchi su Add.
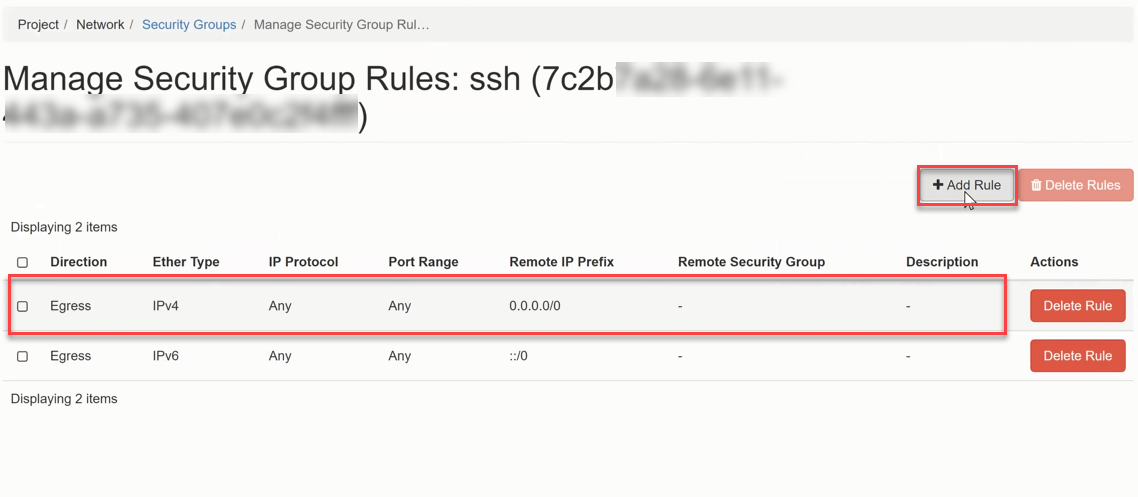
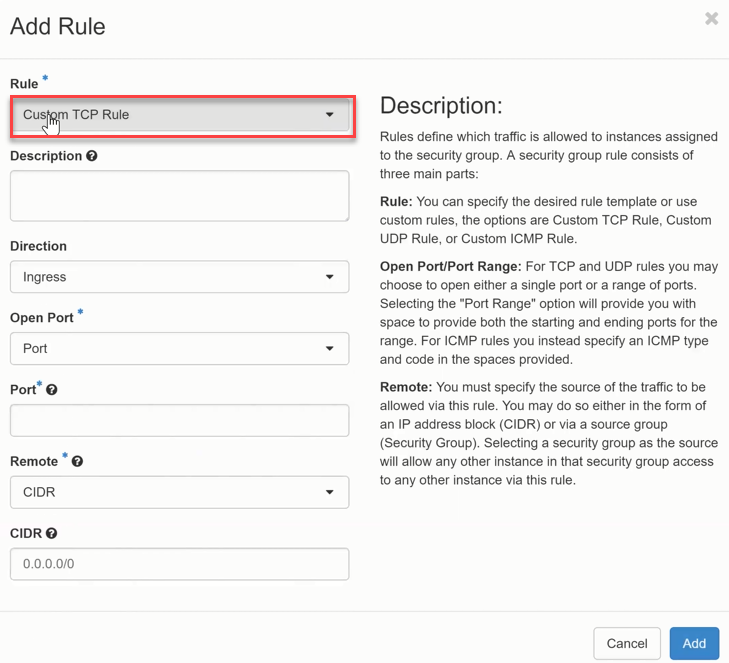
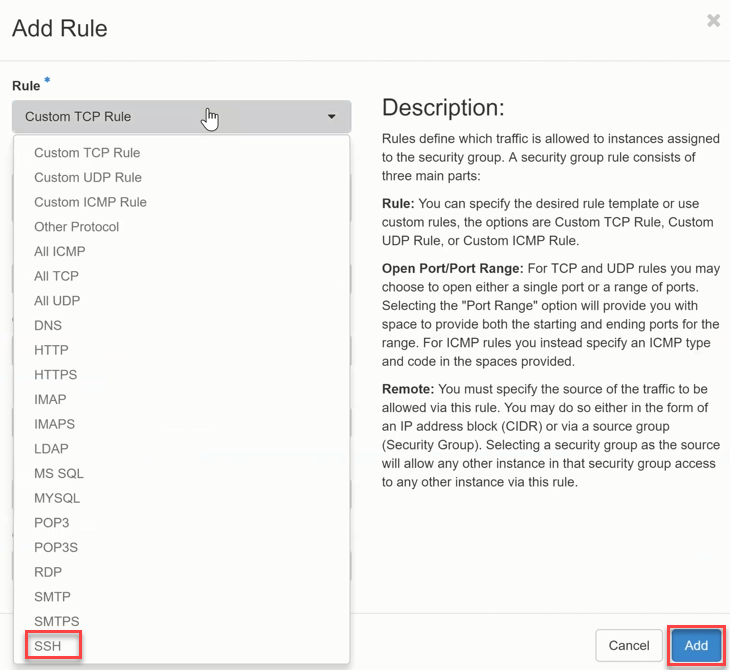
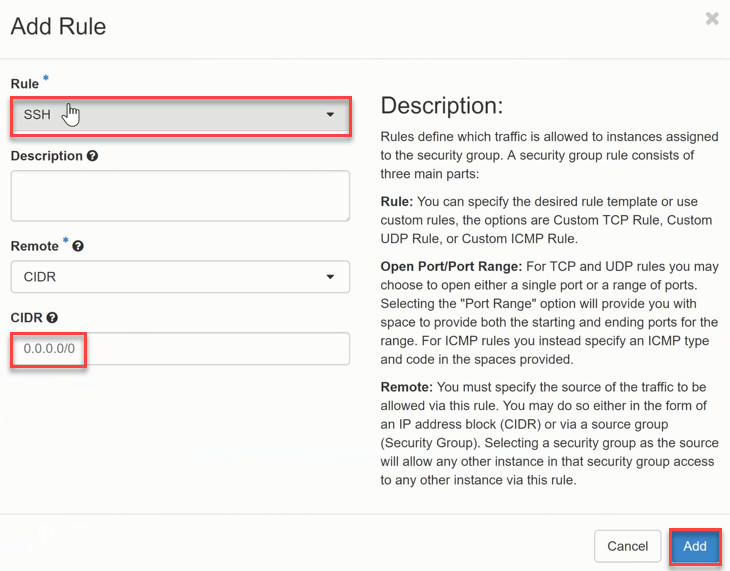
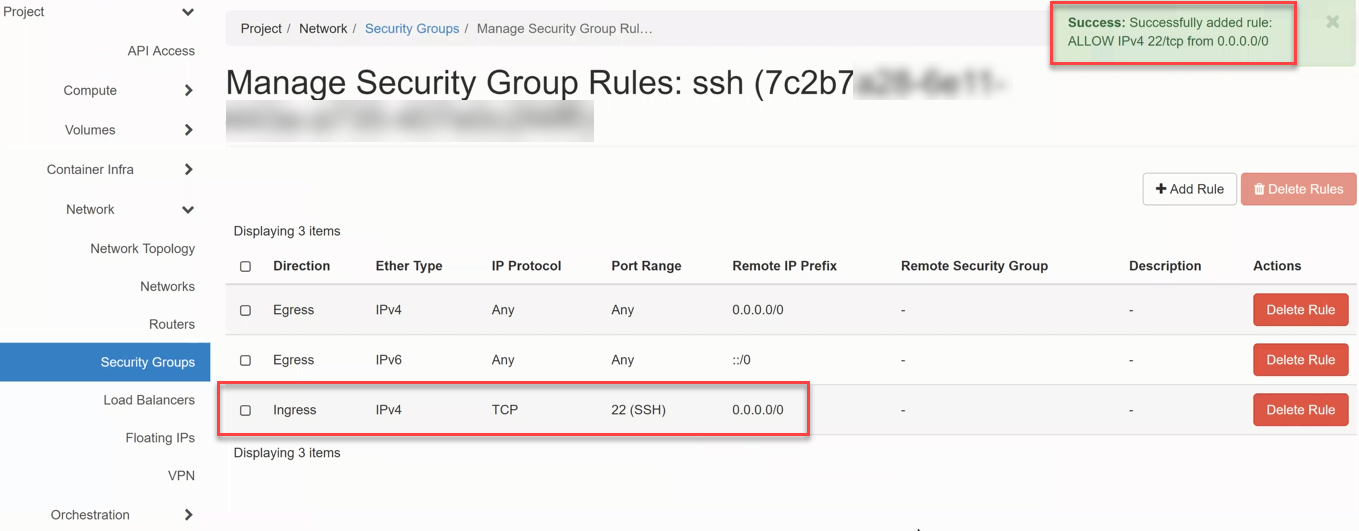
La regola Ingress SSH (TCP / porta 22) è ora attiva.
CLI
# Allow SSH from anywhere
openstack security group rule create my-secgroup \
    --protocol tcp --dst-port 22 --remote-ip 0.0.0.0/0

# Allow HTTP from anywhere
openstack security group rule create my-secgroup \
    --protocol tcp --dst-port 80 --remote-ip 0.0.0.0/0

# Allow ICMP (ping)
openstack security group rule create my-secgroup \
    --protocol icmp --remote-ip 0.0.0.0/0
Assegnare un Security Group a una VM
Horizon
- Passi a Compute > Instances.
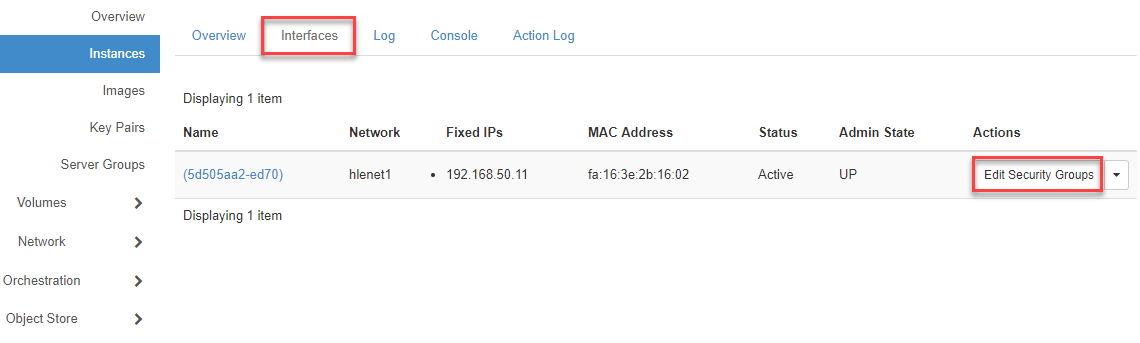
- Nella scheda Interfaces, clicchi su Edit Security Groups.
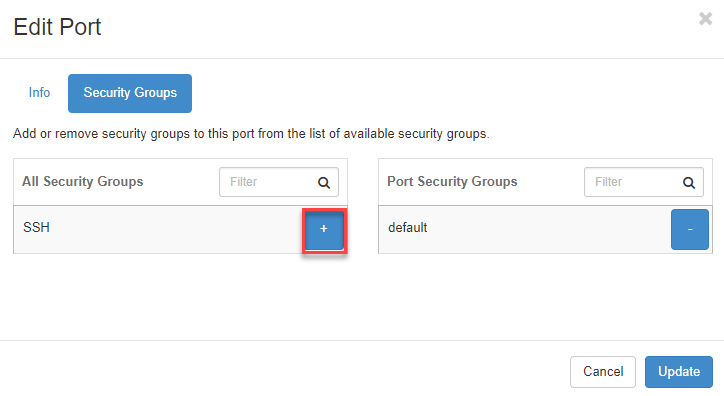
- Clicchi sul + per aggiungere il Security Group alla porta della VM.
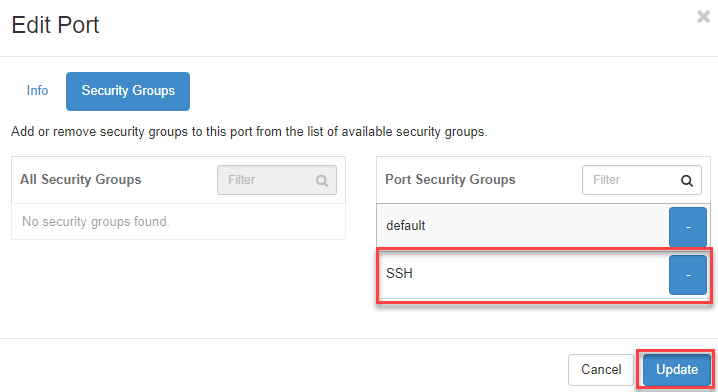
- Clicchi su Update.
CLI
openstack server add security group my-vm my-secgroup
Note
I Security Group possono essere assegnati anche durante il lancio di una VM. Vedere Avviare un'istanza.